Sécurité des données
- Chiffrement des données au repos
- Chiffrement des données en transit
- Confidentialité dès la conception
- Gestion des accès
Les solutions numériques EPOS sont conçues pour garantir la sécurité et la conformité des données.
EPOS s’engage à appliquer les normes de sécurité et de conformité les plus strictes en matière de données. Des processus internes et externes ainsi que des audits de tiers sont mis en place pour faire d’EPOS un partenaire de confiance et sécurisé.
EPOS protège vos données au repos et en transit lors de vos déploiements sur site ou dans le Cloud. Une sécurité de niveau entreprise avec des contrôles rigoureux garantit une gestion sûre et efficace de vos appareils EPOS. Les exigences de base suivent les meilleures pratiques dans le développement et l’hébergement des solutions que nous proposons à nos clients.
Sécurité des données
- Chiffrement des données au repos
- Chiffrement des données en transit
- Confidentialité dès la conception
- Gestion des accès
Développement logiciel sécurisé
- Journalisation et surveillance fréquente
- Sécurité par la conception
- Séparation des tâches
- Tests par des tiers
Sécurité des entreprises
- Formations à la sécurité
- Gestion des fournisseurs
- Politiques SOC II
- Sécurité des installations
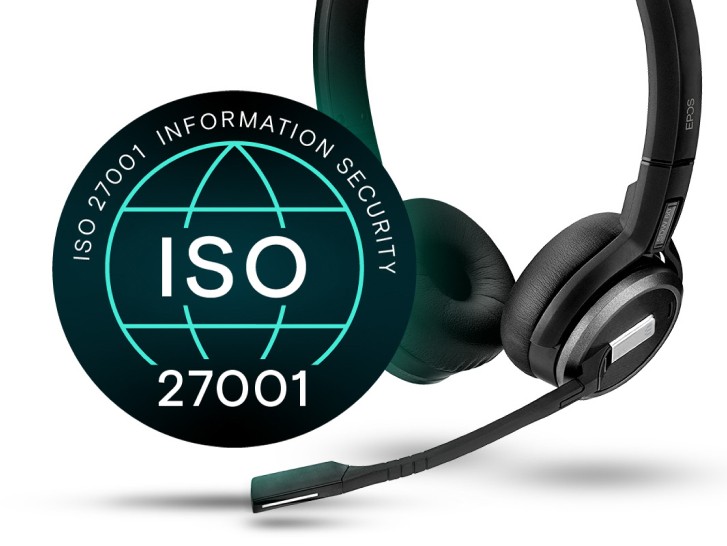
EPOS est certifiée ISO/IEC 27001, la norme internationalement reconnue pour les systèmes de gestion de la sécurité de l’information (ISMS). Cette certification confirme qu'EPOS a établi, mis en œuvre et améliore continuellement une approche structurée et basée sur les risques, de la sécurité de l’information dans toute l’organisation.
En outre, EPOS est conforme au RGPD et utilise le SOC (System and Organization Control) comme cadre pour ses audits annuels. Ces audits contrôlent le haut niveau de sécurité du stockage des données ainsi que les politiques et les procédures de sécurité internes, sans oublier l’intégration et la formation du personnel.
Le rapport SOC II vise à offrir aux clients une transparence supplémentaire sur les contrôles mis en œuvre par EPOS pour assurer la sécurité des opérations et la conformité réglementaire.
EPOS respecte le RGPD et utilise le SOC de type I (System and Organization Control) comme cadre pour ses audits annuels. Ces audits contrôlent le haut niveau de sécurité du stockage des données ainsi que les politiques et les procédures de sécurité internes, sans oublier l’intégration et la formation du personnel.
L’objectif du rapport SOC II est de vous décrire les contrôles mis en place par EPOS pour soutenir les opérations et la conformité réglementaire.
Vous voulez des informations complémentaires sur le rapport SOC II ?
EPOS Manager récupère les données client suivantes par défaut : nom, adresse e-mail, numéro de téléphone, adresse IP, adresse MAC et nom de la machine.
Les autres données collectées, à caractère non personnel, concernent l’utilisation des logiciels et produits, les statistiques d’activité des appels, les softphones et le lieu d’hébergement des produits.
L’administrateur informatique peut choisir d’activer l’anonymisation dans EPOS Manager. Dans ce cas, aucune donnée à caractère personnelle ne sera collectée.
EPOS Connect est un logiciel autonome. En tant que tel, il ne collecte aucune donnée personnelle auprès des utilisateurs.
Pour les utilisateurs finaux associés à des locataires spécifiques (par l’administrateur informatique dans EPOS Manager), les données collectées sont les mêmes que celles mentionnées à la question 1 à moins que l’administrateur n’ait activé l’anonymisation avec ou sans AD.
EPOS Manager est une solution SaaS (Software as a service). Elle utilise des services cloud Microsoft Azure et des bases de données SQL/NoSQL Microsoft Azure. Microsoft exploite l’ensemble des infrastructures, logiciels non-applicatifs et services SaaS (sauvegarde, cryptage, stockage des données, etc.).
Les données clients sont stockées sur une base multi-locataires selon un système de ventilation logique.
Oui, mais il s’agit d’une option proposée au client. En fonction des paramètres gérés par le contrôleur de données, il est possible d’anonymiser les données. EPOS n’est pas en mesure d’identifier les utilisateurs lorsque ce paramètre est activé.
Les données sont cryptées à la fois lors de leur transmission et au repos. Les protocoles utilisés pour le chiffrement des données sont Https en transit et Azure TDE au repos. Les données sont stockées sur Microsoft Azure dans notre centre de données d’Europe du Nord.
Les données sont conservées pendant toute la durée d’utilisation d’EPOS Manager par le client. Si le client demande la suppression de ses données, il doit s’attendre à ce que la période de conservation dure encore un mois avant de recevoir la confirmation finale de la suppression.
Des processus stricts ont été mis en place pour les violations de données afin de se conformer aux audits de données, aux droits des personnes concernées (conformément aux meilleures pratiques en matière de protection de la vie privée) et au Règlement général européen sur la protection des données.
Les ports suivants sont utilisés :
La solution et les données peuvent être récupérées, sauf en cas de destruction simultanée des données de sauvegarde et des données actives dans le centre de données Microsoft. Microsoft Azure propose d’effectuer une géo-réplication qui permet de limiter ce risque théorique
EPOS Manager offre des fonctionnalités améliorées de confidentialité des données :
Utilisation de la bande passante par machine :
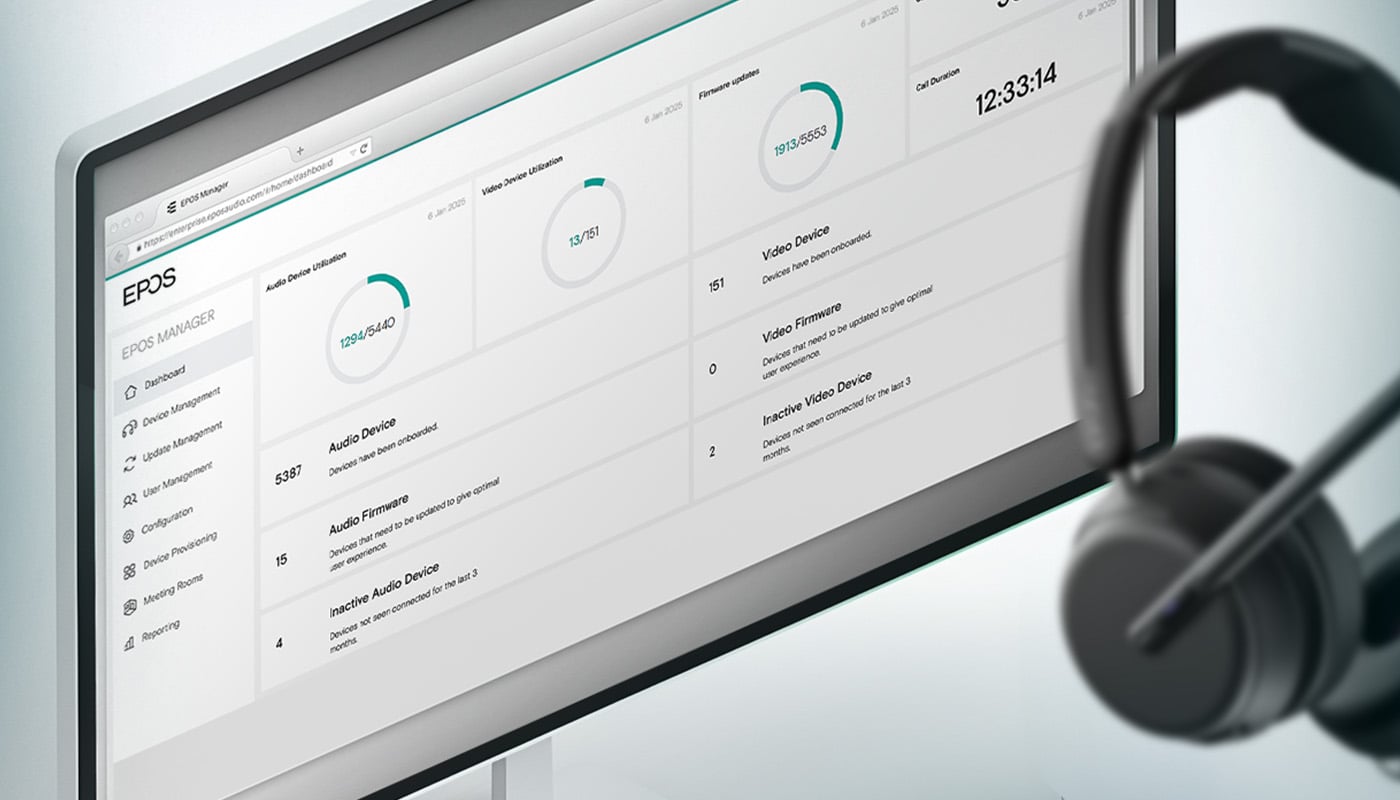
EPOS Manager
Gagnez du temps et améliorez votre efficacité grâce au déploiement de mises à jour à distance et obtenez des informations sur la manière d’améliorer la productivité sur votre lieu de travail.
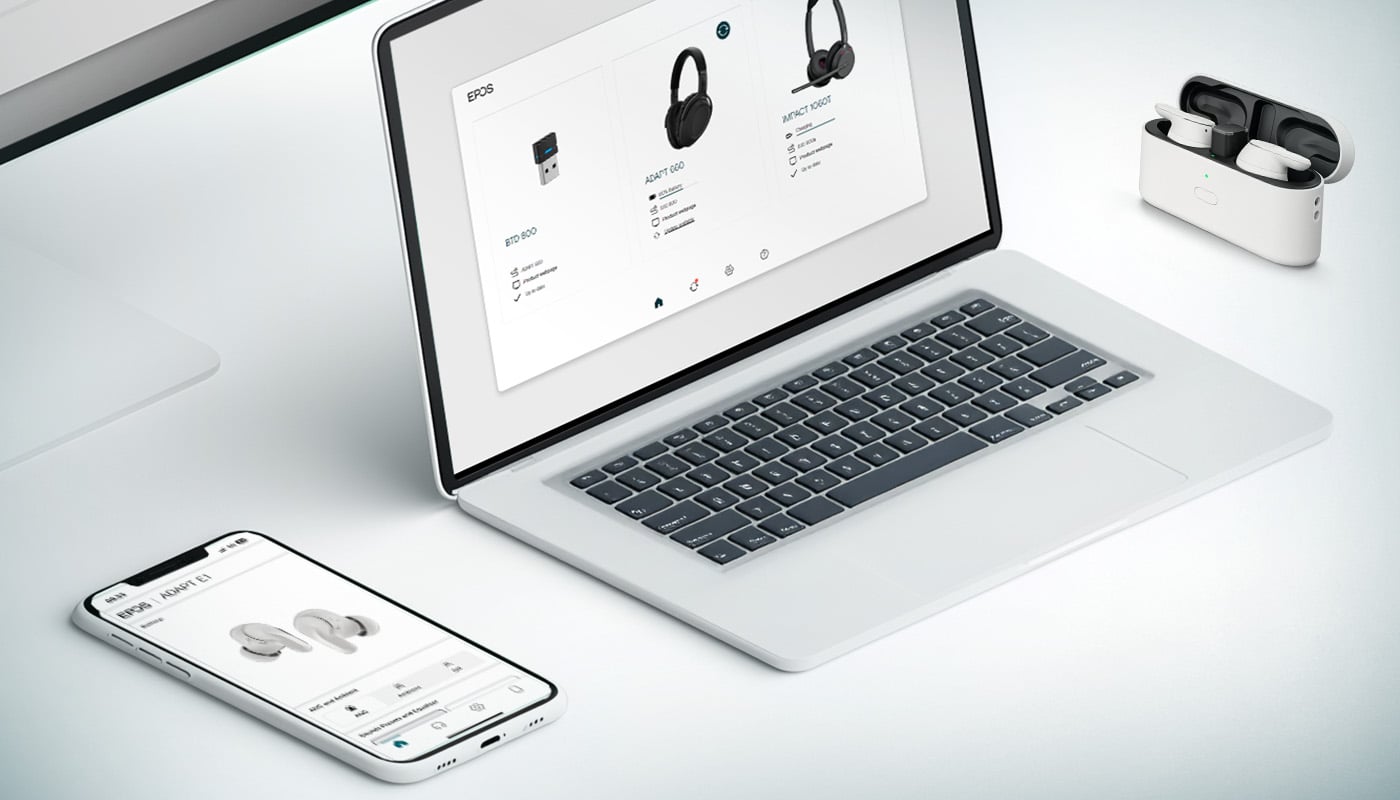
EPOS Connect
Mettez à jour le firmware des appareils de l’entreprise et personnalisez vos paramètres audio pour garantir un fonctionnement optimal et une productivité maximale.
Portail Développeurs EPOS
Offre aux partenaires et aux clients un moyen simple, évolutif et sécurisé d’accéder à l’ensemble des API et SDK EPOS.
Nos produits sont conformes aux directives européennes obligatoires par le biais d’un DOC européen (autodéclaration) ou d’un certificat d’examen de type européen.
En savoir plus sur les directives européennes
Établir et maintenir la confiance avec nos clients, partenaires et fournisseurs est une priorité absolue pour EPOS. Nos produits visent à se conformer à la législation pertinente qui exige une réaction appropriée aux vulnérabilités logicielles.
La politique de divulgation des vulnérabilités d’EPOS suit la norme de cybersécurité IoT ETSI 303 645.
Cette politique couvre les aspects suivants :
Contact
Contactez le support logiciel si vous avez des préoccupations concernant la sécurité et les vulnérabilités avec l’objet : rapport_vulnerabilite
Nous traitons chaque vulnérabilité signalée avec attention.
Ce que vous pouvez attendre
Lorsque nous recevons un rapport d’une vulnérabilité possible via le Centre de sécurité et de conformité EPOS, l’expéditeur peut s’attendre à ce que nous lui répondions :
Notre démarche
Ces rapports seront triés par notre comité de vigilance, via une procédure interne baptisée G-600 Vigilance.
Ce comité dispose d’un système de vigilance permettant d’évaluer les rapports de vulnérabilité entrants
sur la base de deux critères : 1) le degré de gravité et 2) la probabilité d’exploitation de cette vulnérabilité.
Informations complémentaires
N’hésitez pas à nous contacter si vous souhaitez en savoir plus sur notre procédure de tri des rapports et sur le fonctionnement du comité de vigilance, par exemple dans le cadre d’un appel d’offres, etc.