Seguridad en la comunicación
¿Son seguras las conversaciones con los auriculares inalámbricos? En un mundo de redes móviles, la seguridad de la red es una preocupación natural, en particular la seguridad de los auriculares inalámbricos.
Garantizar que sus empleados puedan utilizar la tecnología móvil sin comprometer los datos de su empresa es una preocupación común.
Las iniciativas regulatorias como la Ley de Protección de Datos en el mercado de la salud, los estándares de cumplimiento PCI en el comercio minorista y las preocupaciones de seguridad en los sectores gubernamentales y financieros han obligado a muchas empresas a adoptar estrictas medidas de cumplimiento. Sin ellas, las empresas podrían estar sujetas a multas si sus datos se ven comprometidos.
El desarrollo y la comunicación de las políticas de la empresa y las estrictas medidas de cumplimiento pueden ayudar, pero lo ideal sería introducir tecnología habilitada para la seguridad que cumpla con los últimos estándares de seguridad para evitar que sus conversaciones inalámbricas se pongan en peligro.
Tanto si utilizas unos auriculares Bluetooth como DECT, a menudo te preocupa la seguridad de los datos y las posibles filtraciones de datos. La seguridad de la red es de suma importancia, pero las redes inalámbricas se reconocen continuamente como una amenaza potencial.
Las organizaciones suelen preocuparse de que otros puedan acceder a sus llamadas a través de una conexión inalámbrica y quieren saber cómo evitarlo.
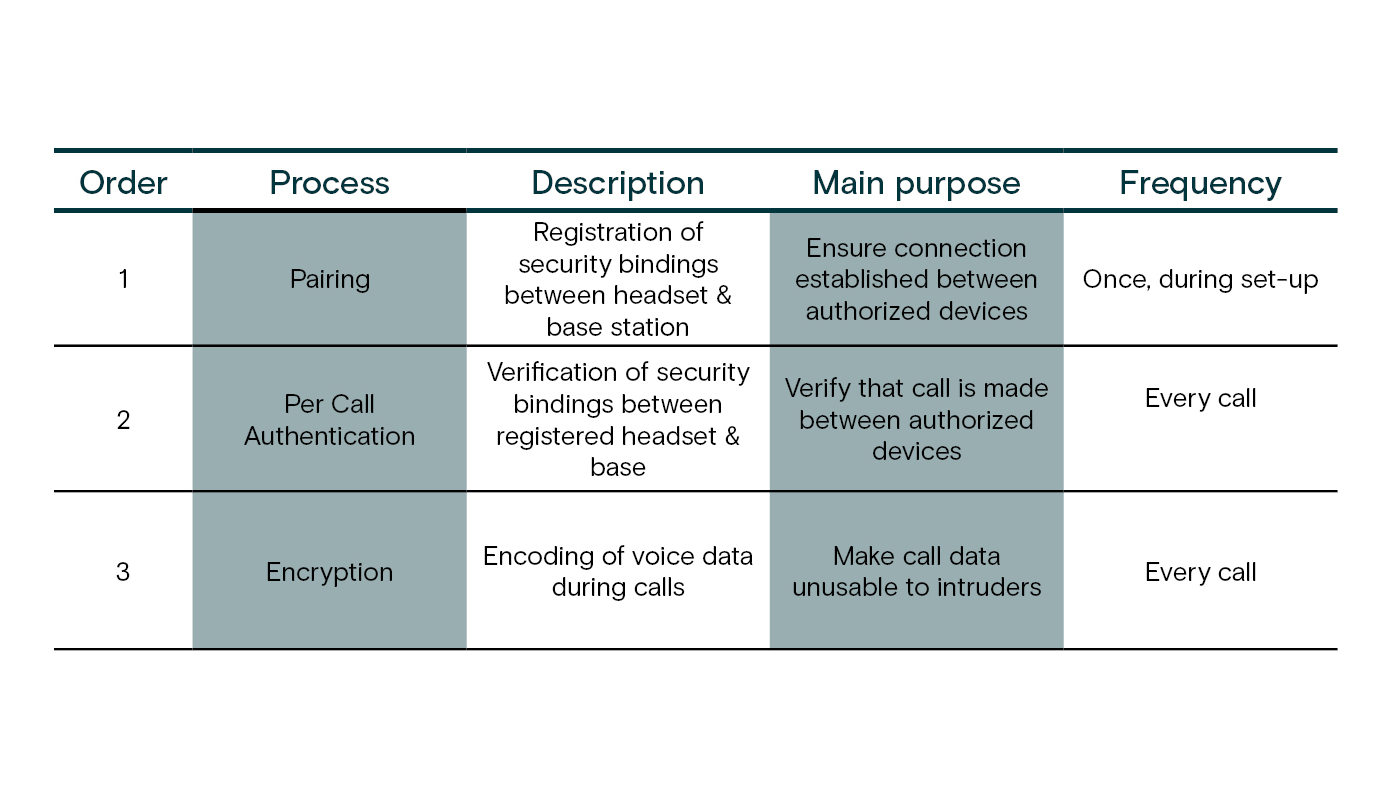
La tecnología DECT se ha convertido en el estándar mundial para las comunicaciones inalámbricas empresariales seguras y utiliza un cifrado de 64 bits. La cadena de la seguridad DECT se compone de tres procesos principales, que se enumeran a continuación:
La cadena de seguridad DECT:
Para que los auriculares DECT y la estación base se emparejen, primero deben validarse entre sí con un código PIN de 4 dígitos. En la mayoría de los auriculares DECT se utiliza un proceso automático conocido como “emparejamiento fácil”, que permite que el emparejamiento se inicie sin que el usuario tenga que introducir manualmente un código PIN.
El emparejamiento puede iniciarse cuando la validación se completa. Este proceso está impulsado por un algoritmo que solo está disponible para los fabricantes con certificación DECT, denominado DECT Standard Authentication Algorithm (DSAA). El algoritmo se ejecuta simultáneamente en los auriculares y en la base usando el código PIN de 4 dígitos y un flujo de números aleatorios. Los resultados del algoritmo se intercambian y deben coincidir para que el emparejamiento se realice correctamente.
Otra salida del algoritmo DSAA es la clave maestra de seguridad (también conocida como la clave UAK de 128 bits). La clave maestra de seguridad se utiliza en todos los procedimientos posteriores de DECT Security. Es fundamental mantener la clave maestra de seguridad protegida de posibles intrusos, ya que podría usarse para comprometer la seguridad de un sistema de comunicación DECT.
Un requisito de DECT es que el código PIN y la clave maestra de seguridad nunca se intercambien “por el aire”. Sin embargo, algunos dispositivos DECT transfieren los datos usados para calcular la clave maestra de seguridad de forma inalámbrica. Esto abre la posibilidad de que un atacante “sniffe” los datos de emparejamiento. Con los productos EPOS DECT, la clave de seguridad maestra se almacena en los dispositivos y nunca se transmite por vía aérea, lo que proporciona la mejor seguridad de su clase contra cualquier tipo de acceso no autorizado.
Bluetooth es una tecnología de bajo consumo y bajo coste que facilita las redes pequeñas entre una amplia variedad de dispositivos y se integra comúnmente en muchos tipos de dispositivos empresariales, incluidos los auriculares inalámbricos. Para establecer una conexión inalámbrica segura, la autenticación de unos auriculares Bluetooth pasa por una serie de etapas. El proceso de autenticación Bluetooth funciona estableciendo primero una conexión autenticada con la base mediante emparejamiento, similar a un dispositivo DECT.
Solo se puede obtener una conexión segura una vez que el proceso de emparejamiento se lleva a cabo. Posteriormente, los auriculares convierten la voz en datos digitales, la encriptan y transfieren solo los datos encriptados de vuelta a la base, haciendo que la conversación sea altamente segura.
Para mejorar la seguridad (y minimizar los riesgos de interferencia de otros aparatos eléctricos), los pares de dispositivos Bluetooth cambian constantemente la frecuencia que utilizan, miles de veces por segundo.
La función de encriptación de Bluetooth genera datos encriptados de 128 bits a partir de una clave de 128 bits y datos de texto plano de 128 bits (a diferencia de la encriptación de 64 bits de DECT). Como el audio está codificado y encriptado digitalmente, hace increíblemente difícil que alguien escuche una llamada.
El hombre en el centro (MITM)
Escuchas pasivas
Escuchando en secreto mediante un dispositivo de sniffing una comunicación privada sin consentimiento.
Rastreo de privacidad/identidad
Dispositivos de terceros que asocian las direcciones de origen de los dispositivos que están enviando los datos a la identidad de un usuario y que rastrean al usuario por esa dirección.
El proceso de emparejamiento de un auricular con una estación base es la columna vertebral de la seguridad de un sistema de comunicación inalámbrica, y resulta ser la clave de la seguridad en los dispositivos DECT de EPOS. En lugar de transferir los datos de emparejamiento “por el aire” y abrir la posibilidad de que sufran un ataque de sniffing, para la comunicación de datos se usan los terminales de carga.
Esto significa que los auriculares EPOS DECT necesitan estar físicamente acoplados en una base EPOS, para que se establezcan el registro y los enlaces de seguridad. Esto hace virtualmente imposible que un tercero intercepte los datos de emparejamiento desde una ubicación remota.
Los auriculares Bluetooth se emparejan por el aire, pero los EPOS minimizan el riesgo de ataque aéreo reduciendo deliberadamente la potencia de transmisión de radio durante el proceso de emparejamiento. Esto hace que la señal se reduzca hasta un alcance máximo efectivo de, aproximadamente, 20 cm. Esto hace que la interceptación de los datos transmitidos durante el emparejamiento por un dispositivo de rastreo sea extremadamente difícil.
Los auriculares Bluetooth son ideales para el usuario de varios dispositivos, ya que pueden conectarse al teléfono móvil, al ordenador y a la tableta del usuario. Para los teléfonos de escritorio o basados en ordenador, un auricular DECT es ideal para proporcionar una solución segura y tiene un alcance mucho mayor que el Bluetooth; aproximadamente, 100 metros (el alcance del Bluetooth varía según la clase de modelo que se utilice). DECT soporta densidades de usuario mucho más altas que el Bluetooth.
La densidad de usuarios es el número de dispositivos en vivo que pueden funcionar simultáneamente en una zona determinada sin experimentar problemas de interferencias de radio y la consiguiente degradación de la fiabilidad del audio y la conexión. DECT se recomienda para un entorno de centro de contacto en el que muchos auriculares están activos al mismo tiempo.
EPOS ofrece una selección de auriculares inalámbricos de oficina que admiten tanto el estándar Bluetooth como el DECT, ideales para los mercados que requieren soluciones seguras, como los sectores sanitario, gubernamental, financiero y legal. EPOS ofrece una calidad de audio de primera categoría y una eficaz cancelación de ruido para las situaciones en las que los detalles confidenciales deben comunicarse de forma eficiente, manteniendo al mismo tiempo los estándares de seguridad establecidos por Bluetooth y DECT.