Datensicherheit
Datenverschlüsselung im Ruhezustand
Datenverschlüsselung während der Übertragung
Datenschutz durch Technikgestaltung
- Zugangsverwaltung
EPOS Digital Solutions wurden für Datensicherheit und Compliance entwickelt.
EPOS hat sich verpflichtet, die höchsten Sicherheits- und Compliance-Standards anzuwenden, wenn es um Ihre Daten geht. Interne und externe Prozesse sowie Audits durch Dritte machen EPOS zu einem sicheren und vertrauenswürdigen Partner.
EPOS schützt Ihre Daten im Ruhezustand und während der Übertragung in Ihren lokalen oder Cloud-Implementierungen. Sicherheit auf Unternehmensniveau mit strengen Kontrollen gewährleistet eine sichere und effiziente Verwaltung Ihrer EPOS Geräte. Basisanforderungen folgen den Best Practices bei der Entwicklung und dem Hosting der Lösungen, die wir unseren Kunden anbieten.
Datensicherheit
Datenverschlüsselung im Ruhezustand
Datenverschlüsselung während der Übertragung
Datenschutz durch Technikgestaltung
- Zugangsverwaltung
Sichere Softwareentwicklung
- Protokollierung und häufige Überwachung
Sicherheit durch Design
- Trennung der Aufgaben
Tests durch Dritte
Sicherheit im Unternehmen
- Sicherheitsschulungen
- Lieferantenmanagement
- SOC II-Richtlinien
- Gebäudesicherheit
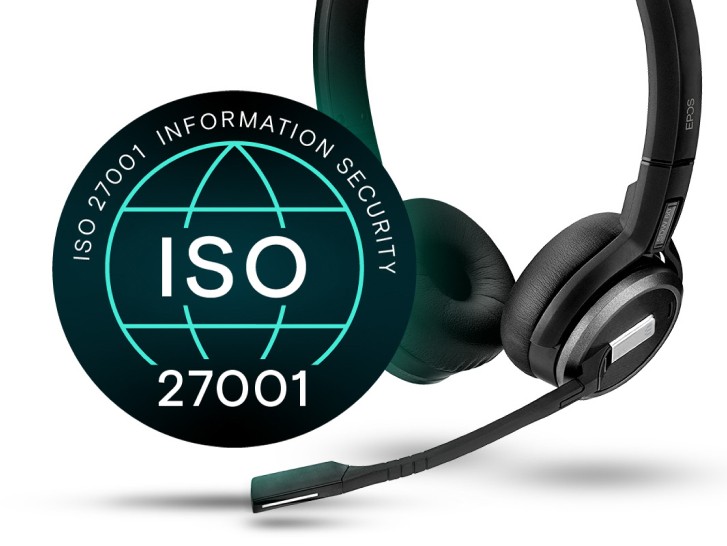
EPOS ist nach ISO/IEC 27001 zertifiziert, der international anerkannten Norm für Managementsysteme zur Informationssicherheit (ISMS). Diese Zertifizierung bestätigt, dass EPOS einen strukturierten und risikobasierten Ansatz für die Informationssicherheit im gesamten Unternehmen etabliert, implementiert und kontinuierlich verbessert hat.
Darüber hinaus ist EPOS DSGVO-konform und verwendet den Rahmen der System- und Organisationskontrolle (SOC) für jährliche Audits. Diese Audits bieten zusätzliche Sicherheit auf höchster Ebene bei der Datenspeicherung sowie hinsichtlich der Wirksamkeit der internen Sicherheitsrichtlinien, betrieblicher Prozesse und der Einarbeitung und Schulung der Mitarbeitenden.
Der SOC II-Bericht soll Kunden zusätzliche Transparenz hinsichtlich der Kontrollen bieten, die EPOS zur Gewährleistung eines sicheren Betriebs und der Einhaltung gesetzlicher Vorschriften eingeführt hat.
EPOS ist DSGVO-konform und verwendet die System- und Organisationskontrolle (SOC) Typ I als Rahmen für jährliche Audits. Bei diesen Audits werden die Sicherheit auf höchster Ebene bei der Datenspeicherung sowie die internen Sicherheitsrichtlinien, Prozesse und die Einarbeitung und Schulung der Mitarbeiter überprüft.
Der Zweck des SOC II-Berichts besteht darin, Ihnen zu helfen, die von EPOS eingerichteten Kontrollen zur Unterstützung von Betrieb und Compliance zu verstehen.
Benötigen Sie weitere Informationen zum SOC II-Bericht?
Der EPOS Manager ruft standardmäßig die folgenden Kundendaten ab: Name, E-Mail-Adresse, Telefonnummer, IP-Adresse, MAC-Adresse und Rechnername.
Andere nicht-personenbezogene Daten, die erhoben werden, beziehen sich auf die Nutzung von: Software, Produkten, Statistiken über die Anrufaktivität, Softphone- und Host-Informationen, wo sich die Produkte befinden.
Der IT-Administrator kann die Anonymisierung im EPOS Manager aktivieren, was bedeutet, dass keine personenbezogenen Daten erhoben werden.
Als eigenständige Software erfasst EPOS Connect keinerlei personenbezogene Daten von Nutzern.
Bei Endnutzern, die zu bestimmten Mandanten hinzugefügt werden (durch den IT-Administrator in EPOS Manager), werden die gleichen Daten wie in Frage 1 gesammelt, es sei denn, der IT-Administrator hat die Anonymisierung mit oder ohne AD aktiviert.
EPOS Manager ist eine SaaS-Lösung, die Microsoft Azure Cloud-Dienste und Microsoft Azure SQL/NoSQL-Datenbanken nutzt. Microsoft betreibt die gesamte Infrastruktur, anwendungsfremde Software und alle typischen SaaS-Dienste, wie z. B. die Sicherung und Verschlüsselung der gespeicherten Daten.
Die Kundendaten werden auf einer mandantenfähigen Basis gespeichert, wobei die Kundendaten logisch voneinander getrennt sind.
Ja – aber das ist für den Kunden optional. Auf der Grundlage der von dem für die Datenverarbeitung Verantwortlichen vorgenommenen Einstellungen ist es möglich, Daten zu anonymisieren. EPOS ist nicht in der Lage, Nutzer zu identifizieren, wenn diese Einstellung aktiviert ist.
Die Daten werden sowohl bei der Übertragung als auch im Ruhezustand verschlüsselt. Das Https-Protokoll wird für die Verschlüsselung von Daten bei der Übertragung verwendet, während Azure TDE für die Verschlüsselung im Ruhezustand eingesetzt wird. Sie werden auf Microsoft Azure gespeichert und befinden sich im Rechenzentrum Nordeuropa.
Die Daten werden gespeichert, solange der Kunde EPOS Manager nutzt. Beantragt der Kunde die Löschung seiner Daten, sollte der Kunde/die betroffene Person mit einer Aufbewahrungsfrist von einem Monat rechnen, bevor er/sie eine endgültige Bestätigung der Löschung erhält.
Es wurden strenge Verfahren für Datenschutzverletzungen eingeführt, um die Datenprüfungen, die Rechte der betroffenen Personen (gemäß den bewährten Verfahren zum Schutz der Privatsphäre) und die allgemeine europäische Datenschutzverordnung einzuhalten.
Die folgenden Anschlüsse werden verwendet:
Die Lösung und die Daten können wiederhergestellt werden, es sei denn, die Sicherungsdaten und die Live-Daten werden gleichzeitig im Microsoft-Rechenzentrum zerstört. Microsoft Azure bietet eine Geo-Replikation, die dieses theoretische Risiko mindern würde.
Der EPOS Manager bietet erweiterte Datenschutzfunktionen:
Bandbreitennutzung pro Rechner:
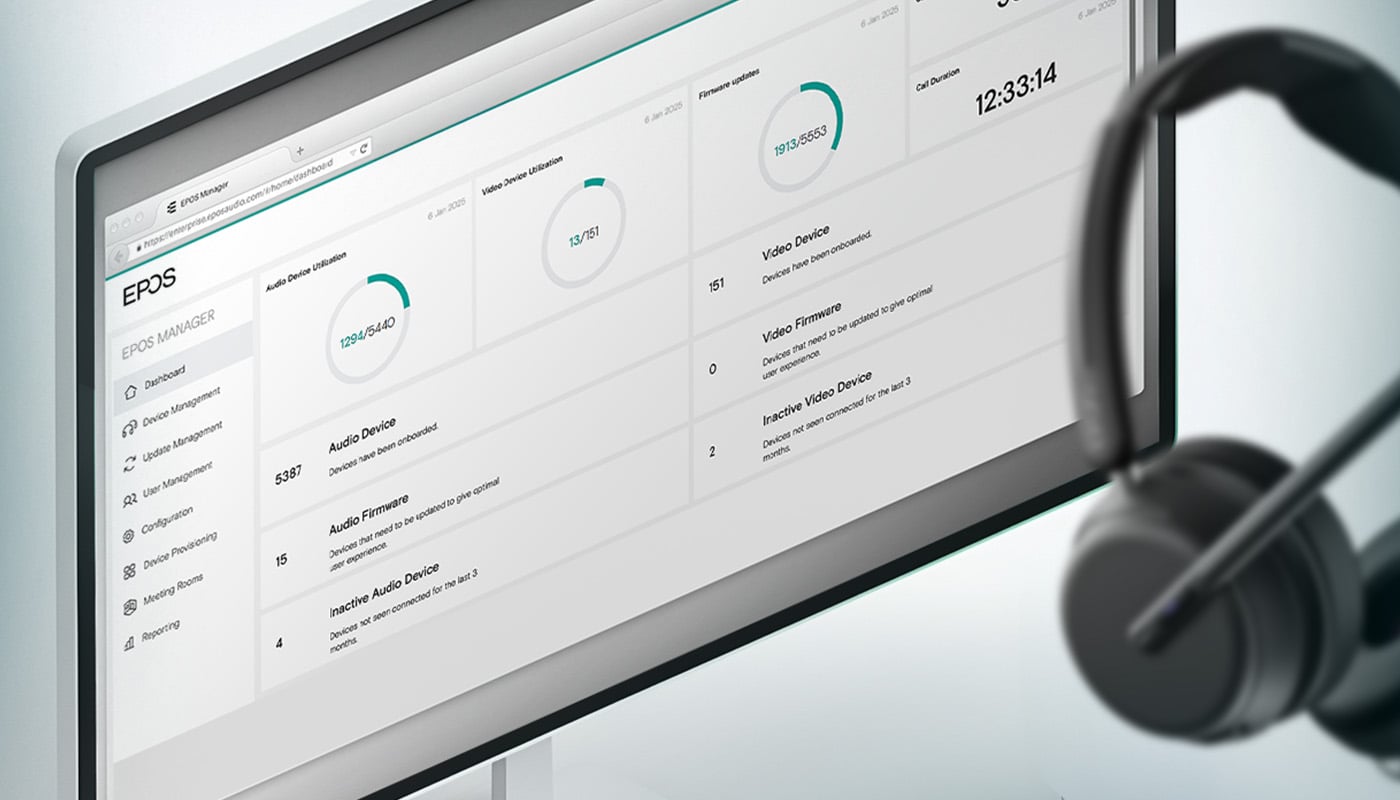
EPOS Manager
Sparen Sie Zeit und steigern Sie die Effizienz durch ortsunabhängige Updates und erhalten Sie Einblicke, wie Sie die Produktivität am Arbeitsplatz steigern können.
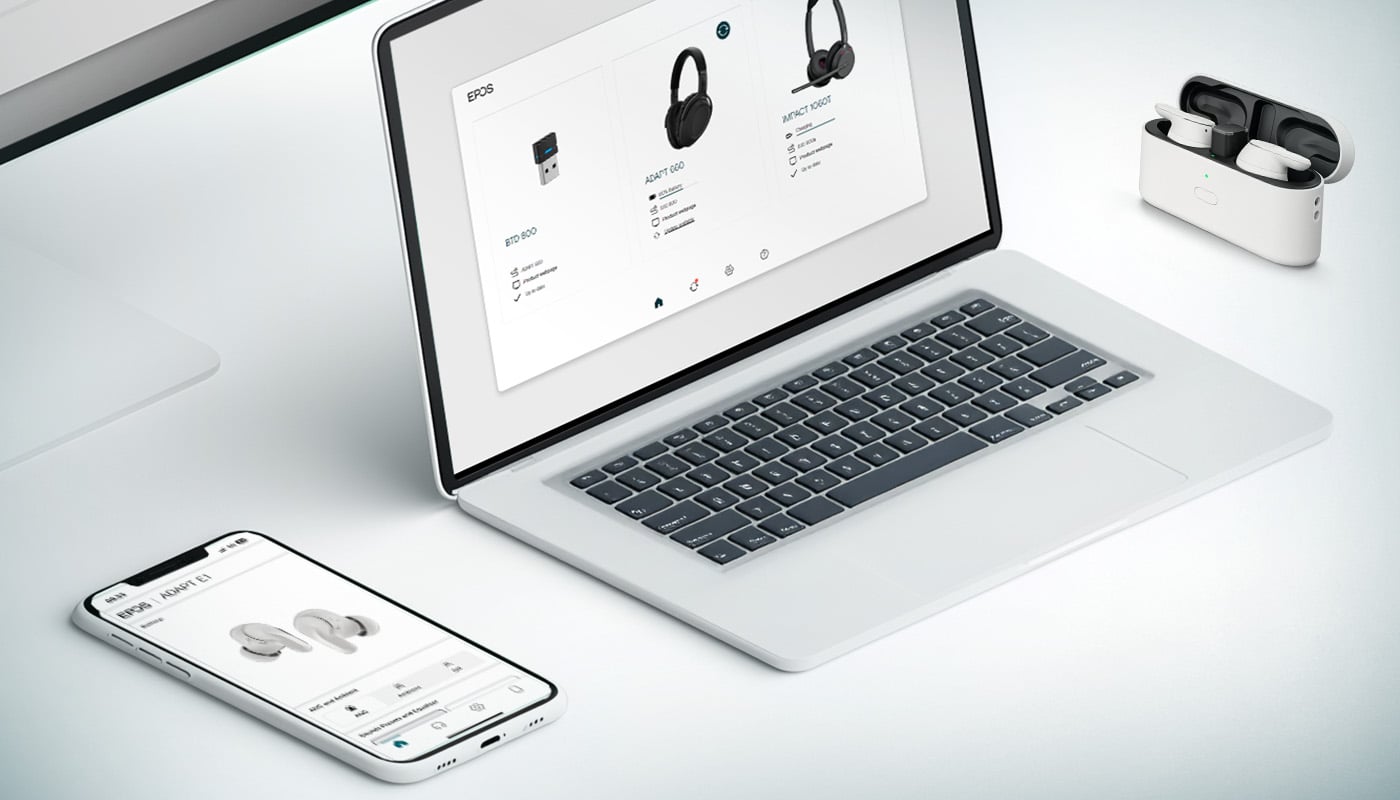
EPOS Connect
Führen Sie ein Update der Geräte des Unternehmens mit der neuesten Firmware durch und personalisieren Sie die Einstellungen der Audiogeräte, um einen reibungslosen Betrieb für die Endbenutzer zu gewährleisten.
EPOS Developer-Portal
Eine einfache, skalierbare und sichere Plattform für Partner und Kunden für den Zugriff auf alle EPOS APIs und SDKs
Unsere Produkte erfüllen die obligatorischen EU-Richtlinien entweder durch eine EU-DOC (Selbsterklärung) oder eine EU-Baumusterprüfbescheinigung.
Erfahren Sie mehr über EU-Richtlinien
Der Aufbau und die Aufrechterhaltung von Vertrauen mit unseren Kunden, Partnern und Lieferanten hat für EPOS oberste Priorität. Unsere Produkte zielen darauf ab, relevante Gesetze einzuhalten, die eine angemessene Reaktion auf Software-Schwachstellen erfordern.
EPOS’ Richtlinie zur Offenlegung von Schwachstellen folgt dem IoT-Cybersicherheitsstandard ETSI 303 645.
Diese Richtlinie umfasst:
Kontakt
Wenden Sie sich an den Software-Support, wenn Sie Bedenken bezüglich der Sicherheit und Schwachstellen haben, mit der Betreffzeile: vulnerability_report
Wir behandeln jede Meldung von Schwachstellen mit Sorgfalt.
Was Sie von uns erwarten können
Wenn wir eine Meldung über eine mögliche Schwachstelle über das EPOS Security and Compliance Center erhalten, kann der Absender folgende Antwort erwarten:
Unser Verfahren
Die Sichtung dieser Meldungen wird von unserem Vigilance Evaluation Board unter Verwendung unseres internen Verfahrens mit der Bezeichnung G-600 Vigilance durchgeführt.
Das Gremium verfügt über ein Überwachungssystem, das die eingegangenen Schwachstellenmeldungen bewertet.
Sie werden anhand von zwei Parametern bewertet: 1) Schweregrad des Problems und 2) Wahrscheinlichkeit der Verwendung der Schwachstelle.
Für weitere Informationen
Bitte wenden Sie sich an uns, wenn Sie mehr über die Art und Weise erfahren möchten, wie wir diese Sichtung durchführen und wie das Vigilance Gremium funktioniert. Dies kann im Falle einer Angebotsanfrage usw. der Fall sein.