数据安全
- 静止时的数据加密
- 传输过程中的数据加密
- 隐私 - 设计原则
- 访问管理
EPOS 数字解决方案是为数据安全和合规而打造。
EPOS 承诺在处理您的数据时采用高级的安全和合规标准。内部和外部程序以及第三方审计的设置都是为了使 EPOS 成为一个安全和值得信赖的合作伙伴。
EPOS 在本地或云部署中保护您的静止和传输数据。具有严格控制措施的企业级安全性可确保安全高效地管理您的 EPOS 设备。基线要求遵循我们为客户提供的解决方案开发和托管中的最佳实践。
数据安全
- 静止时的数据加密
- 传输过程中的数据加密
- 隐私 - 设计原则
- 访问管理
安全的软件开发
- 记录和频繁监控
- 安全性源于设计
- 职责分离
- 第三方测试
企业安全
- 安全培训
- 供应商管理
- SOC II 策略
- 设施安全
EPOS 已通过 ISO/IEC 27001 认证,该标准是国际公认的信息安全管理体系(ISMS)标准。该认证证实 EPOS 在整个组织内建立、实施并持续改进基于风险的结构化信息安全方法。
此外,EPOS 符合 GDPR 要求,并使用系统和组织控制(SOC)框架进行年度审核。这些审核进一步确保了数据存储的最高安全级别,同时也验证了内部安全政策、运营流程以及员工入职和培训的有效性。
SOC II 报告旨在向客户进一步展示 EPOS 为保障安全运营和符合监管要求而实施的控制措施。
EPOS 符合 GDPR 要求,并使用系统和组织控制(SOC)类型 I 作为年度审核的框架。这些审计验证了企业级数据存储安全,以及内部安全政策、流程和员工入职和培训。
SOC II 报告的目的是帮助您了解 EPOS 建立的控制措施,以支持运营和合规。
需要更多有关 SOC II 报告的信息?
EPOS Manager 默认检索以下客户数据:姓名、电子邮件地址、电话号码、IP 地址、MAC 地址和机器名称。
收集的其他非个人数据与以下用途有关:产品所在的软件、产品、通话活动统计数据、软电话和主机信息。
IT 管理员可以选择在 EPOS Manager 中启用匿名,这意味着不会收集任何个人数据。
作为一款独立的软件,EPOS Connect 不会从用户那里收集任何个人数据。
添加到特定租户(由 EPOS Manager 中的 IT 管理员)的最终用户将获得与上述问题 #1 相同的数据,除非 IT 管理员已启用带或不带 AD 的匿名。
EPOS Manager 是一个使用 Microsoft Azure 云服务和 Microsoft Azure SQL/NoSQL 数据库的 SaaS 解决方案。Microsoft 运行所有基础设施、非应用软件和所有典型的 SaaS 服务,如存储数据的备份和加密。
客户数据以多租户为基础进行存储,同时对客户数据进行逻辑隔离。
是 - 但这是客户的可选配置。根据数据控制方管理的设置,可对数据进行匿名化。当此设置激活时,EPOS 无法识别用户。
数据在传输过程中和静止时都进行加密。Https 协议用于对传输中的数据进行加密,Azure TDE 用于静态加密。它存储在 Microsoft Azure 上,位于北欧数据中心。
只要客户使用 EPOS Manager,就会存储数据。如果客户要求删除数据,则客户 / 数据主体应在收到最终删除确认之前将保留期延长至 1 个月。
已建立了严格的数据泄露流程,以遵守数据审计、数据主体的权利(根据隐私最佳实践)和欧洲通用数据保护条例。
使用了以下端口:
除非备份数据和实时数据在 Microsoft 数据中心中同时受到破坏,否则可以恢复解决方案和数据。Microsoft Azure 提供地理复制,用以减轻这种理论上的风险。
EPOS Manager 提供增强的数据隐私功能:
每台机器的带宽使用情况:
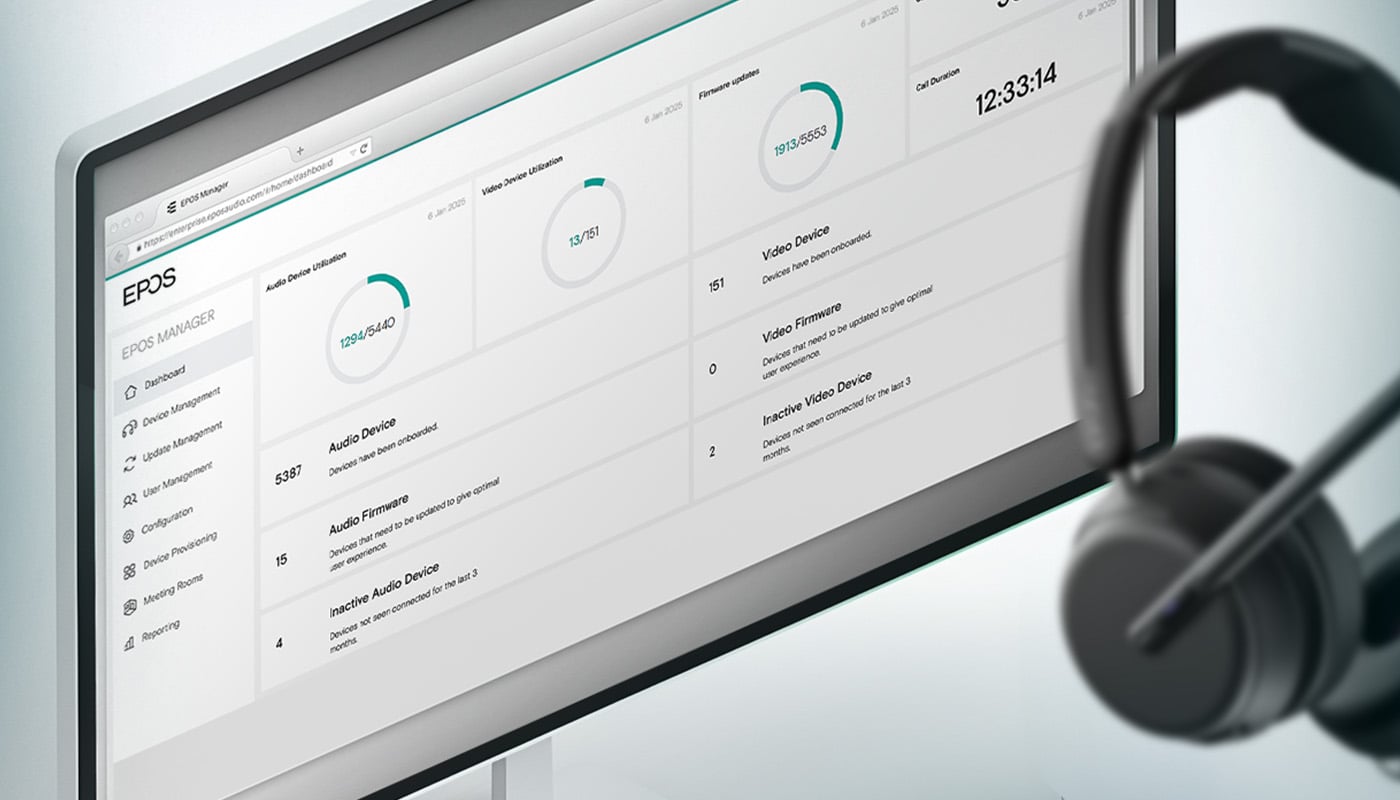
EPOS Manager
通过远程更新部署节省时间并提高效率,并深入了解如何提高工作场所工作效率。
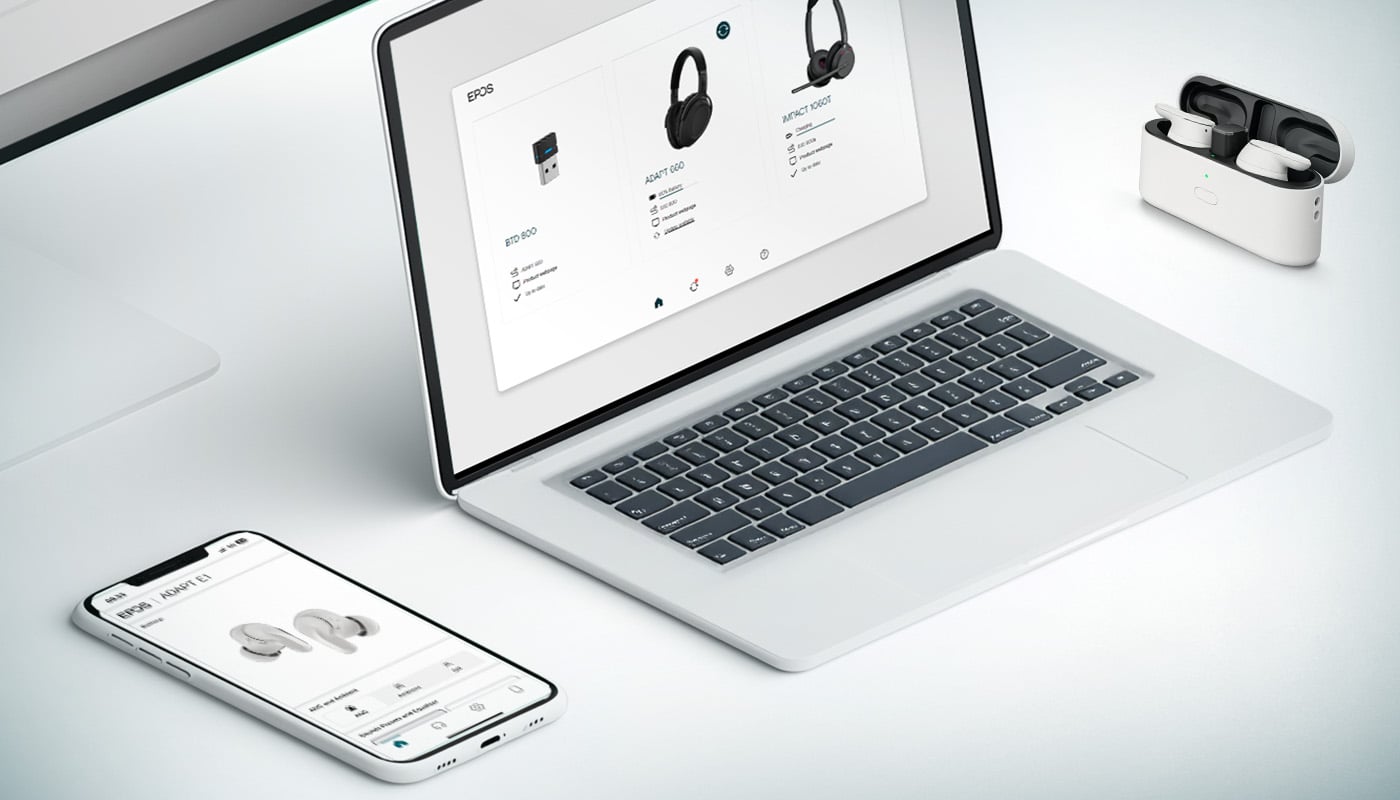
针对耳机用户的
使用最新固件更新公司设备,并对音频设备进行个性化设置,以确保最终用户的流畅操作。
EPOS 开发者门户
为合作伙伴和客户访问所有 EPOS API 和 SDK 提供了一个简单、可扩展且安全的平台。
我们的产品通过 EU DOC(自我声明)或 EU 型式检验证书符合强制性欧盟指令。
与客户、合作伙伴和供应商建立和保持信任是 EPOS 的首要任务。我们的产品旨在遵守相关法规,这些法规要求对软件漏洞做出适当反应。
EPOS 漏洞披露政策遵循物联网网络安全标准 ETSI 303 645。
本政策包括:
联系我们
如果您对安全和漏洞有疑虑,请联系软件支持部门,主题为:漏洞_报告
我们慎重处理每份有关漏洞的报告。
您可以期望什么
当我们通过 EPOS 安全和合规中心收到潜在漏洞的报告时,发件人可以期望得到以下答复:
我们的程序
这些报告将由我们的警戒评估委员会使用我们的内部程序 G-600 Vigilance 进行分类。
该委员会有一个警戒系统,用来评估所提交的漏洞报告。
根据两个参数进行报告评分:1)线程的严重程度和 2)所使用的漏洞的可能性。
了解详情
如果您想深入了解我们如何执行此分类以及警戒委员会如何运作,请联系我们。这可能是在征求建议等情况下。