30.10.2020
通信セキュリティ
ワイヤレスヘッドセットでの会話は安全ですか?モバイル・ネットワークの世界では、ネットワーク・セキュリティは当然の懸念事項です。特に、ワイヤレス・ヘッドセットのセキュリティは重要です。
ワイヤレスヘッドセットでの会話は安全ですか?モバイル・ネットワークの世界では、ネットワーク・セキュリティは当然の懸念事項です。特に、ワイヤレス・ヘッドセットのセキュリティは重要です。
従業員がビジネスデータを損なうことなくモビリティ対応のテクノロジーを使用できるようにすることは、一般的な懸念事項です。
医療市場におけるデータ保護法、小売業における PCI コンプライアンス規格、政府機関や金融機関におけるセキュリティ問題などの 規制イニシアチブでは、多くの企業が厳格なコンプライアンス対策を採用することを余儀なくされています。データが漏えいした場合、企業は罰金を課せられる可能性があります。
会社のポリシーや厳格なコンプライアンス対策 を開発し、伝達することは役立ちますが、最新のセキュリティ規格を満たす、セキュリティ対応の技術を導入することは、ワイヤレス通信が危険にさらされるのを防ぐのに役立ちます。
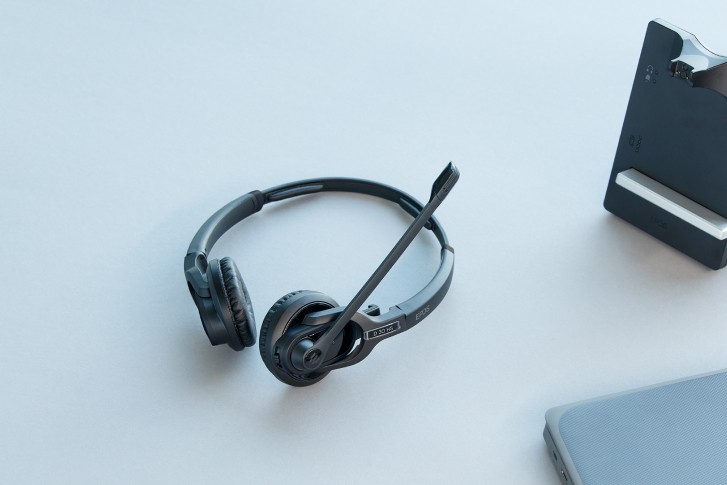
Bluetooth または DECT ヘッドセットを使用する場合、データのセキュリティや潜在的なデータ漏洩に関する懸念がしばしばあります。ネットワークセキュリティは非常に重要ですが、ワイヤレスネットワーキングは常に潜在的な脅威として認識されています。
組織はしばしば、他者がワイヤレス接続を通じて通話にアクセスできるのではないかと懸念し、これを防ぐ方法を知りたがっています。
DECT テクノロジーは、安全なビジネス用ワイヤレス電話通信の世界標準となっており、64 ビット暗号化を使用しています。DECTのセキュリティ・チェーンは、以下の3つの主要なプロセスで構成されています。
DECT セキュリティ・チェーン:
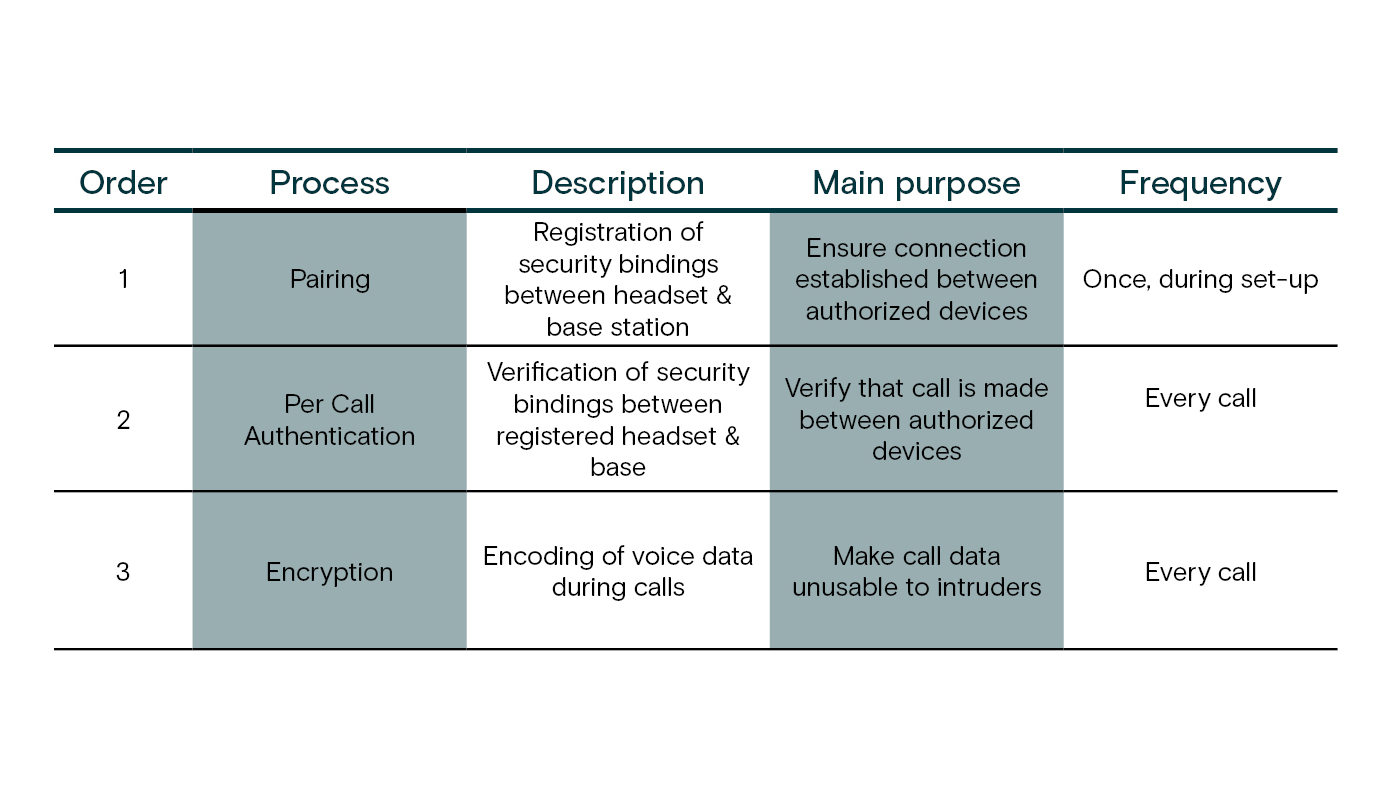
DECT ヘッドセットとベースステーションをペアリングするには、最初に 4 桁の PIN コードを照合して相互に検証する必要があります。DECT ヘッドセットの多くは、「簡易ペアリング」と呼ばれる自動プロセスにより、ユーザーが PIN コードを入力することなくペアリングを開始することができます。
検証が完了すると、ペアリングを開始できます。このプロセスは、DECT 規格認証アルゴリズム (DSAA) と呼ばれる DECT メーカーのみが利用可能なアルゴリズムによって実行されます。4 桁の PIN コードと乱数ストリームを使用するアルゴリズムは、ヘッドセットとベースステーションで同時に実行されます。ペアリングが成功するためには、交換したアルゴリズムの実行結果が一致する必要があります。
DSAA アルゴリズムは、もう一つマスター・セキュリティ・キー(128 ビット UAK としても知られるものです)を出力します。 マスター・セキュリティ・キーは、その後のすべての DECT セキュリティ手順で使用されます。マスター・セキュリティ・キーは、DECT 通信システムを侵害するために使用される可能性があるため、潜在的な侵入者から保護することが重要です。
PIN コードとマスター・セキュリティ・キーが「無線」で交換されないことは、DECT の要件です。ただし、一部の DECT デバイスは、マスター・セキュリティ・キーの計算に使用するデータを無線で転送します。これにより、攻撃者がペアリング データを「スニッフィング」する可能性があります。EPOS DECT 製品では、マスターセキュリティキーがデバイスに保存され、無線で送信されることはありません。あらゆる種類の不正アクセスに対してクラス最高のセキュリティを提供します。
Bluetooth は、さまざまなデバイス間の小規模ネットワークを容易にする低電力、低コストの技術で、ワイヤレスヘッドセットを含む多くの種類のビジネスデバイスに一般的に統合されています。安全なワイヤレス接続を確立するために、 Bluetooth ヘッドセットの認証はいくつかの段階を経ます。Bluetooth 認証のプロセスは、まず DECT デバイスと同様に、ペアリングによってベースとの認証された接続を確立することで機能します。
ペアリング・プロセスが行われて初めて、安全な接続が可能になります。その後、ヘッドセットは音声をデジタル・データに変換し、暗号化し、暗号化されたデータのみをベースに送るため、会話の安全性が高まります。
セキュリティを向上させるため(また、他の電気機器からの干渉のリスクを最小限に抑えるため)、 Bluetooth デバイスのペアは、使用している周波数を毎秒何千回も絶えず変更しています。
Bluetooth の暗号化機能は 128 ビットの鍵と 128 ビットのプレーン・テキスト・データから 128 ビットの暗号化データを生成します(DECT の64 ビット暗号化とは異なります)。音声はデジタルでコード化、暗号化されているため、通話の盗聴は非常に困難です。
中間者攻撃 (MITM)
受動的な盗聴
盗聴器を使用して、同意なしに個人的なコミュニケーションを密かに聞き取ること。
プライバシー/個人識別情報の追跡
ユーザーIDにデータを送信してデバイスのソース・アドレスと関連付け、そのアドレスによってユーザーを追跡するサードパーティ製デバイス。
ヘッドセットとベース・ステーションのペアリングプロセスは、ワイヤレス通信システムのセキュリティのバックボーンであり、 EPOS の DECT デバイスのセキュリティの鍵となることが証明されています。ペアリング・データを「無線」で転送したり、攻撃者がペアリング・データを見つけたりする可能性がないよう、データ通信には充電ターミナルが使用されます。
つまり、登録とセキュリティ・バインディングを確立するには、 EPOS DECT ヘッドセットを EPOS ベースに物理的にドッキングする必要があります。そのため、第三者が遠隔地からペアリング・データを傍受することは事実上不可能です。
Bluetoothヘッドセットは無線でペアリングしますが、EPOSはペアリングの際に意図的に無線の送信電力を下げることで、無線攻撃のリスクを最小限に抑えています。信号は、実質的な最大到達距離が約20cmにまで抑えられます。このため、ペアリング時に送信されるデータを盗聴器で傍受することは極めて困難です。
Bluetoothヘッドセットは、ユーザーの携帯電話、コンピュータ、タブレットに接続できるため、マルチデバイス・ユーザーに最適です。デスクまたはコンピュータベースの電話の場合、 DECT ヘッドセットは安全なソリューションを提供するのに理想的で、 Bluetoothよりもはるかに広い範囲(約100m)で使用できます (Bluetooth 範囲は使用するモデルの種類によって異なります ) 。DECTは、Bluetoothよりもはるかに高いユーザー密度に対応しています。
ユーザー密度とは、電波干渉の問題や、その結果として生じる音声やリンクの信頼性の低下を招くことなく、一定のエリア内で同時に動作可能なアクティブなデバイスの数のことです。DECTは、一度に多くのヘッドセットを使用するコンタクトセンター環境にお勧めです。
EPOSは、BluetoothとDECTの両規格に対応したワイヤレス・オフィス・ヘッドセットを取り揃えており、医療機関、政府機関、金融機関、法律事務所など、安全なソリューションを必要とする市場に最適です。EPOS は、Bluetooth と DECT によって設定された安全規格を満たしながら、機密情報を効率的に伝達しなければならない状況に便利な、プレミアムなオーディオ品質と効果的なノイズ・キャンセリング機能を提供しています。