データセキュリティ
- データ暗号化の休止
- 輸送中のデータ暗号化
- プライバシー・バイ・デザイン
- アクセス管理
EPOSデジタルソリューションは、データセキュリティとコンプライアンスのために構築されています。
EPOSは、データに関して、最高のセキュリティとコンプライアンス基準を適用することに尽力しています。EPOSが安全で信頼できるパートナーとなるために、内部・外部のプロセスや第三者機関による監査がすべて設定されています。
EPOS は、オンプレミスまたはクラウド環境での導入において、データの保存時および転送時の保護を提供します。厳格な管理を備えたエンタープライズグレードのセキュリティにより、EPOS デバイスの安全かつ効率的な管理を実現します。ベースライン要件は、お客様に提供するソリューションの開発およびホスティングにおけるベストプラクティスに準拠しています。
データセキュリティ
- データ暗号化の休止
- 輸送中のデータ暗号化
- プライバシー・バイ・デザイン
- アクセス管理
セキュアなソフトウェア開発
- ログと頻繁なモニタリング
セキュリティ・バイ・デザイン
職務分掌
サードパーティによるテスト
コーポレート・セキュリティ
- セキュリティトレーニング
- ベンダーマネジメント
- SOC II ポリシー
- 施設のセキュリティ
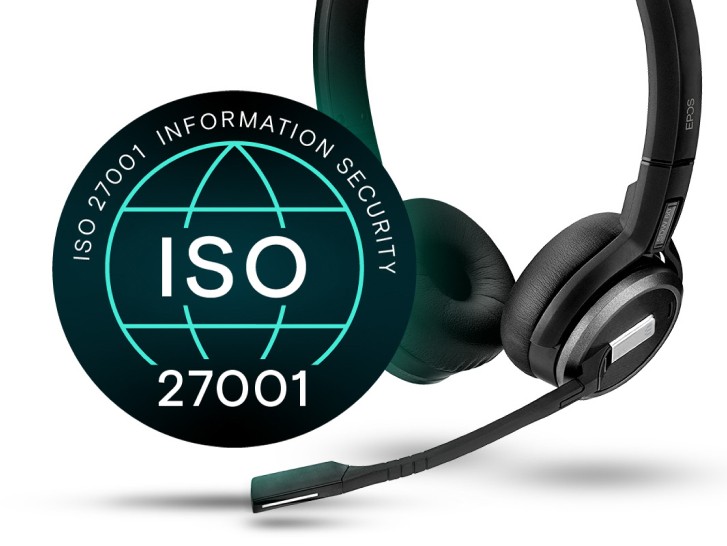
EPOS は、情報セキュリティ管理システム (ISMS) の国際的に認められた規格 ISO/IEC 27001 に準拠しています。この認定は、 EPOS が組織全体で情報セキュリティに対する構造化されたリスクベースのアプローチを確立、実装、継続的に改善していることを確認します。
さらに、EPOSはGDPRに準拠しており、年次監査にはシステムおよび組織統制(SOC)フレームワークを採用しています。これらの監査により、データ保管における最高水準のセキュリティに加え、内部セキュリティポリシー、運用プロセス、および従業員の採用・研修の有効性について、さらなる保証が得られます。
SOC II レポートは、安全な運用と規制コンプライアンスをサポートするために EPOS が導入した管理について、顧客に追加の透明性を提供することを目的としています。
EPOSはGDPRに準拠しており、SOC(System and Organization Control)Type Iを毎年の監査のフレームワークとして使用しています。これらの監査は、内部セキュリティ ポリシー、プロセス、従業員のオンボーディングとトレーニングだけでなく、データ ストレージのトップレベルのセキュリティを検証します。
SOC II報告書の目的は、オペレーションとコンプライアンスをサポートするためにEPOSが確立したコントロールをお客様に理解していただくことです。。
SOC II レポートに関する詳細情報が必要ですか?
EPOS Managerはデフォルトで以下の顧客データを取得します。名前、メールアドレス、電話番号、 IP アドレス、 MAC アドレス、マシン名。
その他、収集される非個人データは、以下の利用状況に関連するものです:ソフトウェア、製品、通話活動の統計、ソフトフォン、製品が配置されているホスト情報。
IT管理者は、EPOS Managerの匿名化の有効を選択して、個人データが収集されないようにすることができます。
スタンドアロンのソフトウェアとして、EPOS Connectはユーザーからいかなる種類の個人データも収集しません。
特定のテナントに追加されたエンドユーザー(EPOS ManagerのIT管理者)は、IT管理者がADの有無にかかわらず匿名化を有効にしていない限り、質問#1で述べたように収集されたのと同じデータを取得します。
EPOS Managerは、Microsoft AzureクラウドサービスとMicrosoft Azure SQL/NoSQLデータベースを使用するSaaSソリューションです。インフラ、アプリケーション以外のソフトウェア、そして保存データのバックアップや暗号化などの典型的なSaaSサービスはすべてMicrosoftが運営しています。
顧客データはマルチテナント方式で保存され、論理的に分離されます。
含まれます。ただし、これはお客様の任意です。データ管理者が管理する設定に基づいて、データを匿名化することが可能です。この設定が有効になっていると、EPOSはユーザーを識別することができません。
データは転送中と保存中の両方で暗号化されます。Https プロトコルは転送中のデータの暗号化に使用され、 Azure TDE は保存中の暗号化に使用されます。Microsoft Azureに保存されており、北欧のデータセンターに設置されています。
データは、顧客がEPOS Managerを使用している限り保存されます。顧客がデータの削除を要求した場合、顧客 / データ主体は、削除の最終確認を受け取る前に、保持期間を 1 か月延長する必要があります。
データ監査、データ主体の権利(プライバシーのベストプラクティスに従う)、欧州一般データ保護規則を遵守するため、データ侵害に対する厳格なプロセスが確立されています。
次のポートが使用されます。
マイクロソフト社のデータセンターで、バックアップデータと本番データの両方が同時に破壊されない限り、ソリューションとデータを復旧することができます。Microsoft Azureは、この理論的なリスクを軽減するジオレプリケーションを提供します。
EPOS Managerは、データプライバシー機能を強化しています。
端末ごとの帯域幅使用量:
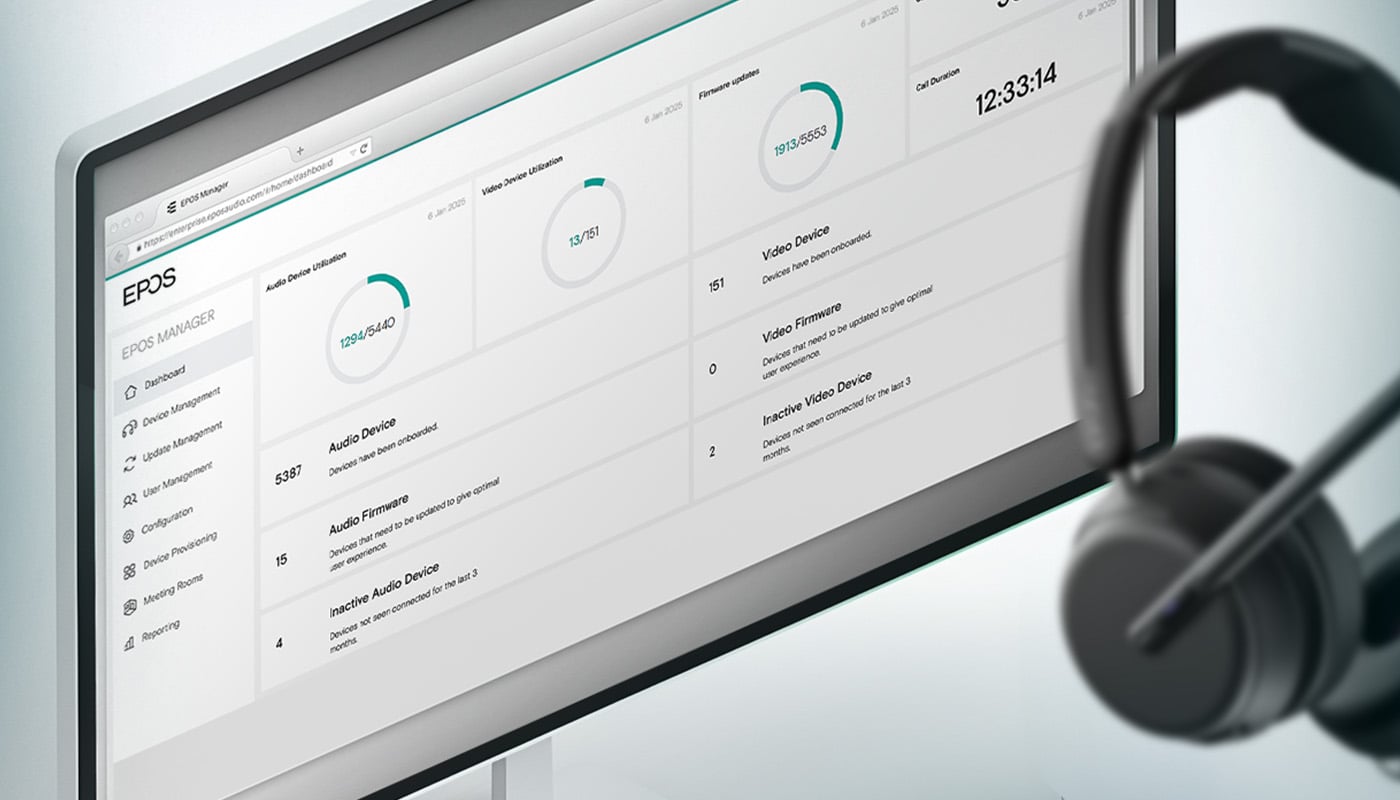
EPOS Manager
リモートアップデート導入による時間の節約と効率化、職場の生産性を向上させるための洞察を得ることができます。
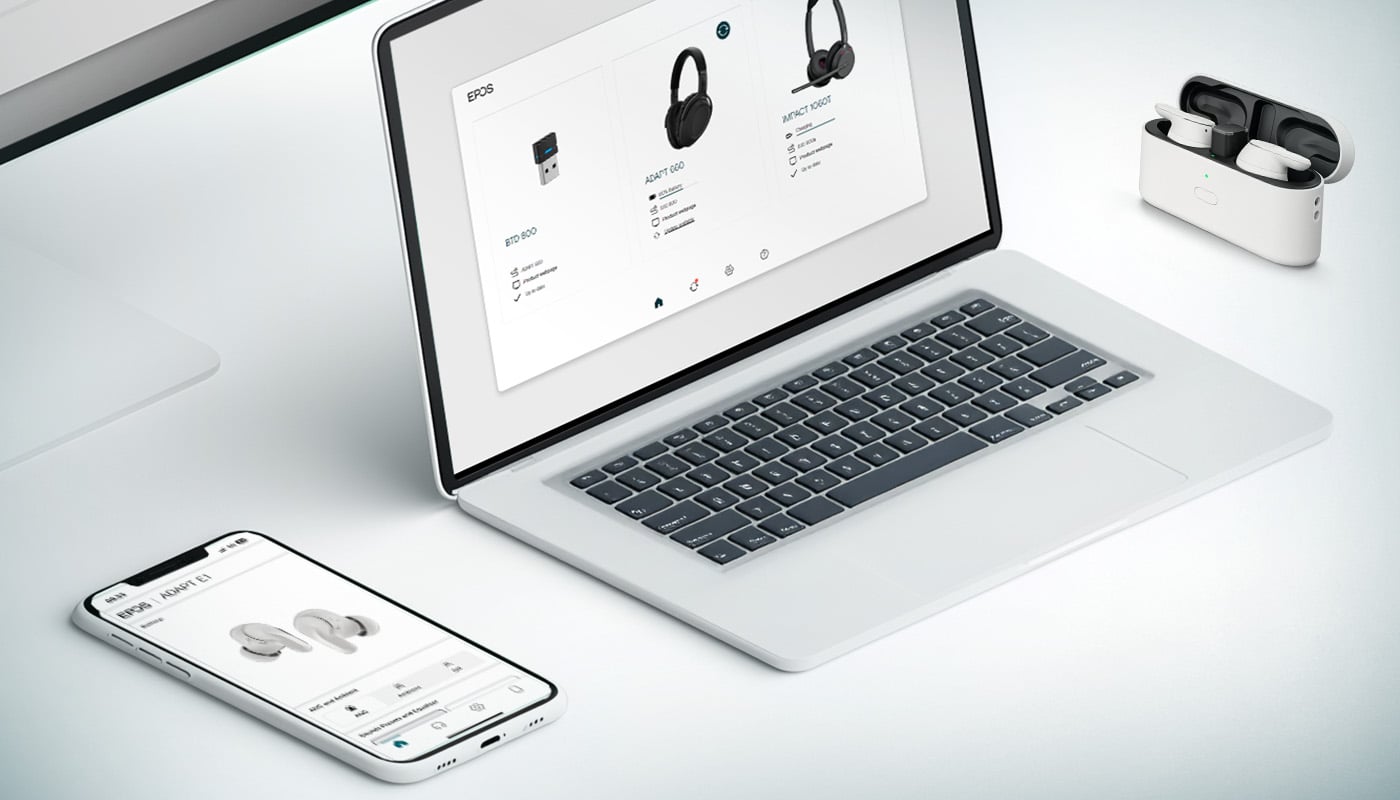
EPOS Connect
社内のデバイスを最新のファームウェアにアップデートし、オーディオデバイスの設定をカスタマイズすることで、エンドユーザーに完璧な操作性を提供します。
EPOS デベロッパーポータル
パートナーや顧客がすべてのEPOS APIとSDKにアクセスするための、シンプルでスケーラブルかつ安全なプラットフォーム。
当社の製品は EU DOC(自己宣言)または EU 型式検査証明書を通じて、必須の EU 指令に準拠しています。
EPOS にとって、お客様、パートナー、サプライヤーとの信頼を築き、維持することは最優先事項です。当社の製品は、ソフトウェアの脆弱性に対する適切な対応を必要とする関連法令に準拠することを目的としています。
EPOS の脆弱性開示ポリシーは、 IoT サイバーセキュリティ基準 ETSI 303 645 に準拠しています。
本ポリシーには、以下の内容が含まれます:
お問い合わせ
セキュリティや脆弱性に関する懸念事項については、次の件名でソフトウェアサポートにお問い合わせください。Vulnerability_report
EPOSは、すべての脆弱性の報告を慎重に取り扱っています。
ご期待いただける事は
EPOS セキュリティおよびコンプライアンスセンターから脆弱性の可能性に関するレポートを受け取った場合、送信者は回答を得る上で次のことを期待できます。
当社の手続き
これらの報告の精査は、「G-600ビジランス」と呼ばれる社内手順を用いて、当社の監視評価委員会が行うことになります。
取締役会は、寄せられる脆弱性報告を評価する監視体制をとっています。
これらの脆弱性は、1)スレッドの深刻度、2)脆弱性が利用される可能性、の2つのパラメータで採点されます。
詳細はこちら
この精査の実施方法や監視委員会の運営方法の詳細については、弊社までお問い合わせください。これは、提案依頼などの場合に発生する可能性があります。