Protección de datos
Cifrado de datos en reposo
Cifrado de datos en tránsito
Privacidad desde el diseño
- Gestión de acceso
Las soluciones digitales EPOS están diseñadas para garantizar la seguridad de los datos y el cumplimiento.
EPOS se compromete a aplicar los más altos estándares de seguridad y cumplimiento cuando se trata de tus datos. Los procesos internos y externos y las auditorías de terceros están configurados de tal manera para hacer de EPOS un socio seguro y de confianza.
EPOS protege tus datos en reposo y en tránsito en tus implementaciones locales o en la nube. La seguridad de nivel empresarial con controles rigurosos garantiza una gestión segura y eficiente de tus dispositivos EPOS. Los requisitos básicos siguen las mejores prácticas en el desarrollo y alojamiento de las soluciones que ofrecemos a nuestros clientes.
Protección de datos
Cifrado de datos en reposo
Cifrado de datos en tránsito
Privacidad desde el diseño
- Gestión de acceso
Desarrollo seguro de software
- Registro y supervisión frecuente
Seguridad por diseño
- Segregación de funciones
Pruebas de terceros
Seguridad corporativa
- Formación en seguridad
- Gestión de proveedores
- Políticas SOC II
- Seguridad de las instalaciones
EPOS cuenta con la certificación ISO/IEC 27001, la norma reconocida internacionalmente para los sistemas de gestión de la seguridad de la información (SGSI). Esta certificación confirma que EPOS ha establecido e implementado y sigue mejorando un enfoque estructurado y basado en el riesgo de la seguridad de la información en toda la organización.
EPOS cumple con el RGPD y utiliza el marco del control de sistemas y organizaciones (SOC) para las auditorías anuales. Estas auditorías aportan garantías adicionales de la seguridad de nivel superior en el almacenamiento de datos, así como la efectividad de las políticas de seguridad internas, los procesos de funcionamiento y la incorporación y formación de los empleados.
El informe SOC II tiene como objetivo dotar a los clientes de una transparencia adicional sobre los controles que EPOS ha implementado para respaldar operaciones seguras y garantizar el cumplimiento normativo.
EPOS cumple con el RGPD y utiliza el Control de sistemas y organizaciones (SOC) Tipo I como marco para las auditorías anuales. Estas auditorías verifican la seguridad de nivel superior en el almacenamiento de datos, así como las políticas de seguridad internas, los procesos y la incorporación y formación de los empleados.
El objetivo del informe SOC II es ayudarte a comprender los controles establecidos por EPOS para respaldar las operaciones y el cumplimiento.
¿Necesitas más información sobre el informe SOC II?
EPOS Manager recupera por defecto los siguientes datos del cliente: Nombre, dirección de correo electrónico, número de teléfono, dirección IP, dirección MAC y nombre de la máquina.
Otros datos no personales recogidos están relacionados con el uso de: software, productos, estadísticas de actividad de llamadas, softphone e información del host donde se encuentran los productos.
El administrador de TI puede optar por habilitar la anonimización en EPOS Manager, lo que significa que no se recogen datos personales.
Como software independiente, EPOS Connect no recoge datos personales de los usuarios.
De los usuarios finales que se añaden a arrendatarios específicos (por el administrador de TI en EPOS Manager) se recogen los mismos datos que en la pregunta n.º 1 (más arriba), a no ser que el administrador de TI haya habilitado la anonimización con o sin AD.
EPOS Manager es una solución SaaS que utiliza servicios en la nube de Microsoft Azure y bases de datos SQL/NoSQL de Microsoft Azure. Microsoft opera toda la infraestructura, el software que no es de aplicaciones y todos los servicios SaaS típicos, como la copia de seguridad y la encriptación de los datos almacenados.
Los datos de los clientes se almacenan en una base de tenencia múltiple y se separan lógicamente.
Sí, pero esto es opcional para el cliente. En función de los ajustes gestionados por el responsable del tratamiento de los datos, es posible anonimizar los datos. EPOS no puede identificar a los usuarios cuando este ajuste está activado.
Los datos se encriptan tanto en tránsito como en reposo. El protocolo Https se utiliza para la encriptación de datos en tránsito y Azure TDE se utiliza para la encriptación en reposo. Se almacenan en Microsoft Azure y se encuentran en el centro de datos situado en el norte de Europa.
Los datos se almacenan mientras el cliente utiliza EPOS Manager. Si el cliente solicita la eliminación de sus datos, el cliente/titular de los datos debe prolongar el plazo de conservación a un mes antes de recibir la confirmación definitiva de la eliminación.
Se han establecido procesos estrictos para evitar las filtraciones de datos con el fin de cumplir con las auditorías de datos, los derechos de los interesados (de acuerdo con las mejores prácticas de privacidad) y el Reglamento general de protección de datos de la UE (RGPD).
Se utilizan los siguientes puertos:
La solución y los datos pueden recuperarse simultáneamente en el centro de datos de Microsoft, a no ser que tanto los datos de la copia de seguridad como los datos en tiempo real se destruyan. Microsoft Azure ofrece una característica de replicación geográfica que mitigaría este riesgo, posible en teoría.
EPOS Manager ofrece funciones mejoradas de privacidad de datos:
Uso de ancho de banda por dispositivo:
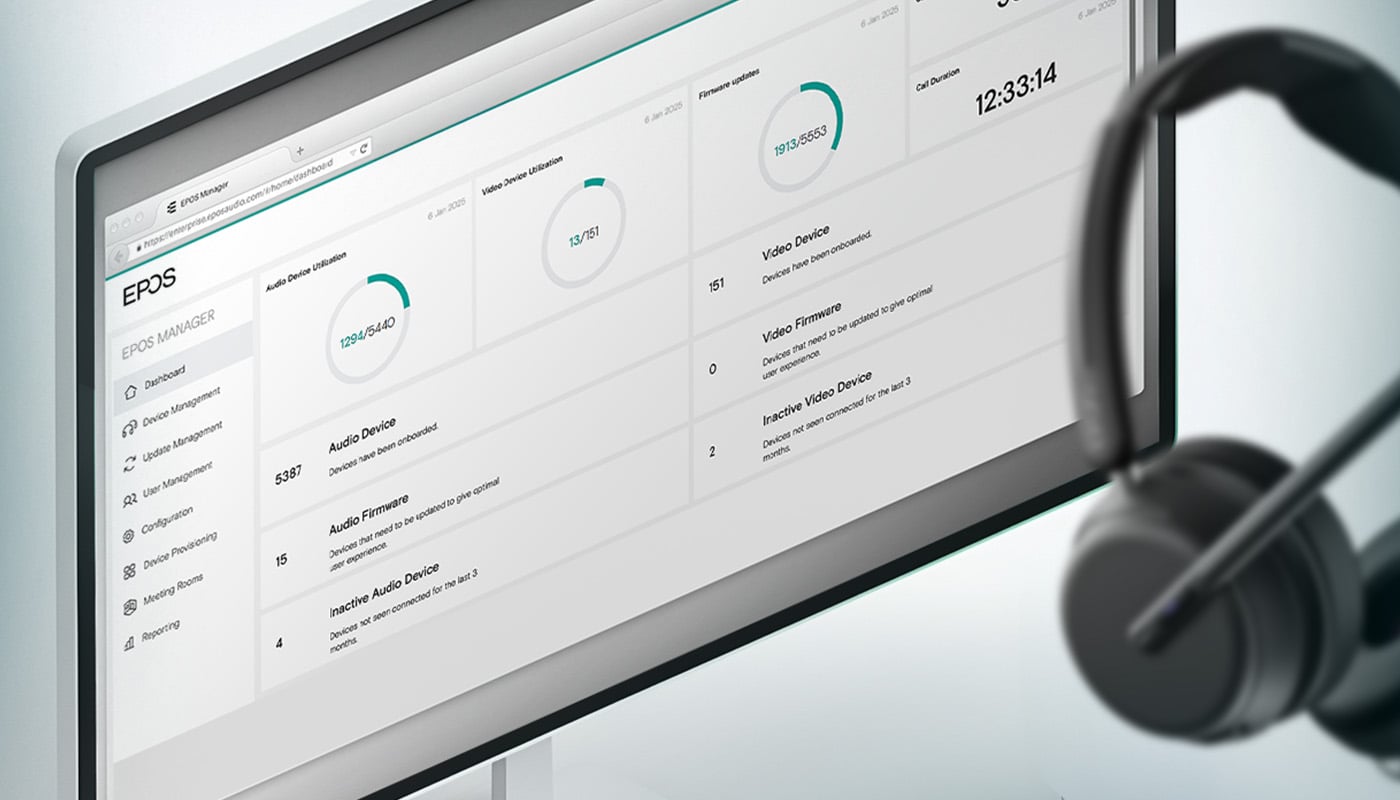
EPOS Manager
Ahorra tiempo e impulsa la eficacia mediante implementaciones de actualizaciones remotas y obtén información sobre cómo mejorar la productividad en el lugar de trabajo.
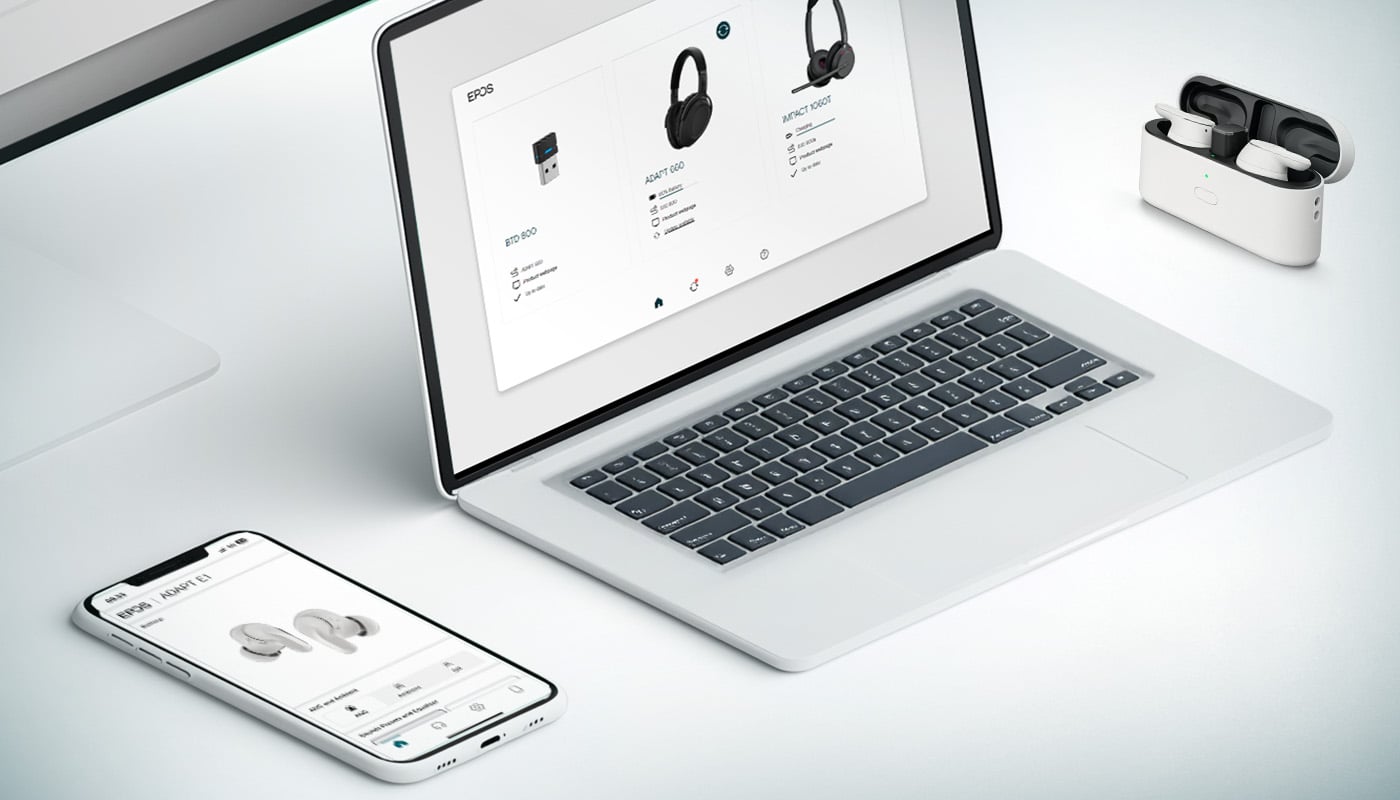
EPOS Connect
Actualiza los dispositivos de tu empresa con el firmware más reciente y personaliza los ajustes de audio para garantizar un funcionamiento óptimo a los usuarios finales.
Portal para desarrolladores de EPOS
Una plataforma sencilla, escalable y segura para que socios comerciales y clientes puedan acceder a todas las API y kits de desarrollo (SDK) de EPOS
Nuestros productos cumplen con las directivas obligatorias de la UE a través de un DOC de la UE (autodeclaración) o un certificado de examen de tipo de la UE.
Más información sobre las directivas de la UE
Crear y mantener la confianza con nuestros clientes, socios y proveedores es una prioridad máxima para EPOS. Nuestros productos tienen como objetivo cumplir con la legislación pertinente que requiere una reacción adecuada a las vulnerabilidades del software.
La Política de divulgación de vulnerabilidades de EPOS sigue la norma de ciberseguridad de IoT ETSI 303 645.
Esta política comprende:
Contacto
Póngase en contacto con el servicio de asistencia de software si tiene alguna duda sobre la seguridad y las vulnerabilidades con el asunto: informe de vulnerabilidades
Gestionamos cada informe de vulnerabilidad con sumo cuidado.
Qué puedes esperar
Cuando recibimos un informe de una posible vulnerabilidad a través del Centro de seguridad y cumplimiento de EPOS, esto es lo que el remitente puede esperar con respecto a la obtención de una respuesta:
Nuestro procedimiento
Nuestra comisión Vigilance Evaluation Board clasificará estos informes mediante el procedimiento interno “G-600 Vigilance”.
La comisión Vigilance Evaluation Board cuenta con un sistema de vigilancia que evalúa los informes de vulnerabilidad recibidos.
Se puntúan en función de dos parámetros: (1) gravedad de la amenaza y (2) probabilidad de que se aproveche la vulnerabilidad.
Más información
Contacta con nosotros si quieres saber más sobre cómo clasificamos los informes y cómo funciona la comisión Vigilance Evaluation Board. Por ejemplo, en el caso de una solicitud de propuestas, etc.